Usas Gitlab selfhosted? Vulnerabilidad crítica permite ejecución de código remoto CVE-2026-97229
Si tienes un GitLab administrado, no es el tipo de actualización que quieres postergar para el próximo sprint.
13/10/2026
4 minutos aprox.

Durante años, la industria de la infraestructura nos vendió la idea de que bastaba con borrar /bin/sh de un contenedor para llamarlo seguro. El término distroless se transformó en la insignia de honor favorita de los equipos de DevSecOps.
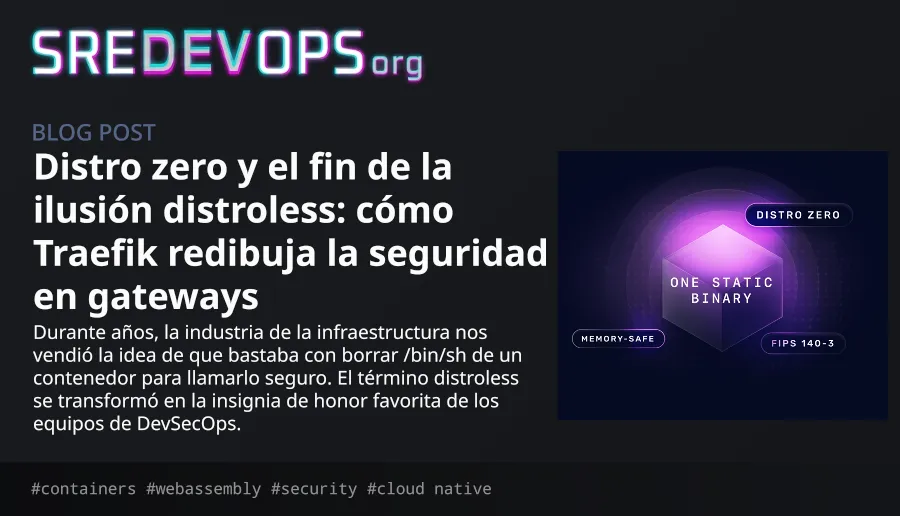
Durante años, la industria de la infraestructura nos vendió la idea de que bastaba con borrar /bin/sh de un contenedor para llamarlo seguro. El término distroless se transformó en la insignia de honor favorita de los equipos de DevSecOps, permitiéndonos dormir en paz mientras fingíamos que el sustrato de C, las bibliotecas compartidas y los enlaces dinámicos no seguían ahí abajo, listos para detonar con el siguiente desbordamiento de búfer.
Esa calma artificial acaba de romperse. Traefik presentó su imagen Distro Zero, una iniciativa que lleva el concepto de reducción de superficie de ataque hasta su conclusión matemática y arquitectónica: cero código ejecutable de terceros. Ni glibc, ni libssl, ni gestores de paquetes olvidados. Un solo binario estático escrito en Go, empaquetado junto a datos estrictamente inertes.
En un entorno donde parchar vulnerabilidades se ha convertido en una condena de Sísifo, la verdadera ventaja competitiva ya no es parchar más rápido, sino no tener nada que parchar en primer lugar.
El término «reducido» se usa con demasiada ligereza en los registros de contenedores. Diversos proveedores ofrecen variantes de imágenes que dicen estar blindadas, pero cuando uno inspecciona el sistema de archivos, se encuentra con el sospechoso habitual: el ecosistema de C intacto, esperando pacientemente a que se descubra el próximo fallo crítico en OpenSSL.
Traefik definió Distro Zero con una regla sin concesiones: la imagen no incluye ejecutables que provengan de una distribución. Para comprobarlo, basta con exportar el sistema de archivos del contenedor:
$ docker export $(docker create registry.traefik.io/traefik-hub/traefik-hub:v3-fips-hardened) | tar -t
traefik-hub
etc/ssl/certs/ca-certificates.crt
etc/nsswitch.conf
usr/share/zoneinfo/...
third_party/licenses/...
tmp/
plugins-storage/
El inventario es desconcertantemente austero:
traefik-hub), escrito en un lenguaje con memoria segura (Go) y ejecutado sin privilegios de raíz (non-root).ca-certificates.crt, nsswitch.conf, bases de datos de zonas horarias y licencias).No existe /etc/passwd. No hay cargadores dinámicos (ld.so) ni bibliotecas intermedias. Si un actor malicioso intentara ejecutar una carga útil mediante inyecciones en el sistema operativo base, se encontraría con un desierto digital: no hay intérprete, no hay utilitarios POSIX y no hay llamadas al sistema mediadas por bibliotecas externas comprometidas.
| Característica | Imagen base tradicional (Debian/Alpine) | Distroless convencional | Traefik Distro Zero |
|---|---|---|---|
| Shell disponible | Sí (/bin/sh, /bin/bash) |
No | No |
| Gestor de paquetes | Sí (apt, apk) |
No | No |
| C-Runtime (libc/glibc/musl) | Sí | Sí | No |
| Criptografía dinámica (OpenSSL) | Sí | Sí | No (Criptografía integrada en Go) |
| Ejecutables de terceros | Decenas a cientos | Múltiples dependencias C | Cero |
La decisión de erradicar el sustrato del sistema operativo no responde a una simple obsesión minimalista. Los números detrás de la gestión moderna de vulnerabilidades no cierran para ningún equipo de SRE o seguridad:
A este panorama técnico se suma la presión legal. En Estados Unidos, las directrices de la CISA y el FBI sobre malas prácticas en seguridad de productos han fijado la mirada en los lenguajes que no ofrecen seguridad en memoria, priorizando de manera explícita el software de red perimetral y los módulos criptográficos. Un API Gateway se sitúa justo en la intersección de ambas categorías.
Por su parte, la Unión Europea acelera con la Ley de Resiliencia Cibersegura (CRA). La normativa exige el reporte de vulnerabilidades activamente explotadas a la ENISA en menos de 24 horas y establece multas de hasta 15 millones de euros o el 2,5% del volumen de negocios global para las empresas que incumplan los estándares de minimización de superficie de ataque.
Si un contenedor lleva doce bibliotecas de C, el equipo responsable debe gestionar doce expedientes de debida diligencia técnica. Si la imagen contiene un solo binario, el alcance de la auditoría se reduce de forma drástica.
Llegar a una imagen sin distribución no es un desafío de empaquetado que se resuelva puliendo un Dockerfile; es una decisión de arquitectura de software que toma años.
Actualmente, el mercado se divide en dos enfoques con limitaciones estructurales:
Proyectos consolidados sobre arquitecturas tradicionales no pueden desacoplarse del sistema operativo. Aunque sus mantenedores eliminen herramientas auxiliares, el núcleo del proxy exige la presencia de un entorno de ejecución de C, un enlazador dinámico y una biblioteca criptográfica del sistema. Intentar empaquetar estos motores en un esquema Distro Zero exigiría reescribir millones de líneas de código desde cero para evitar el enlace con componentes no seguros en memoria.
Las empresas dedicadas a vender imágenes «endurecidas» operan como intermediarias de software que no escribieron. Pueden podar árboles de dependencias, automatizar escaneos y reemplazar bibliotecas dinámicas por variantes certificadas, pero no pueden modificar la lógica interna de las aplicaciones que empaquetan. Si el código fuente depende de algoritmos obsoletos o asume la existencia de ciertas llamadas POSIX en el entorno, la plataforma de hardening queda limitada al perímetro exterior del contenedor.
Traefik construyó su solución aprovechando que, desde su primer commit, el núcleo fue desarrollado en Go. Esta decisión permite consolidar el análisis sintáctico de protocolos, las expresiones regulares, el manejo de TLS y la compresión HTTP dentro de un único artefacto binario autónomo.
El cumplimiento del estándar FIPS (Federal Information Processing Standards) suele abordarse con atajos. Es frecuente ver implementaciones autodenominadas «FIPS-ready» que se limitan a sustituir una biblioteca compartida por un módulo validado, dejando intacta la lógica superior.
El problema radica en que las aplicaciones modernas negocian cifradores, generan hashes de tokens y derivan claves a través de rutas de ejecución dispersas. Si una función interna invoca primitivas no aprobadas de forma silenciosa, la certificación del módulo criptográfico subyacente pierde validez técnica.
+-------------------------------------------------------------+
|                     Binario Traefik Hub                     |
|                                                             |
|  [ Enrutamiento ]   [ Lógica de API ]   [ Plugins WASM ]   |
|            \                |                /              |
|             v               v               v               |
|      +-----------------------------------------------+      |
|      |        Módulo Criptográfico de Go v1.0.0      |      |
|      |            (Certificado CMVP #5247)           |      |
|      +-----------------------------------------------+      |
|                             |                               |
+-----------------------------+-------------------------------+
                              | (Llamadas directas al kernel)
                              v
                   [ Kernel Linux del Host ]
En la imagen Distro Zero, la base descansa en el Go Cryptographic Module v1.0.0, validado bajo FIPS 140-3 con el Certificado CMVP #5247.
La validación no se detuvo en el módulo criptográfico: Traefik auditó el código del gateway para asegurar que ninguna funcionalidad intente negociar algoritmos incompatibles con FIPS, bloqueando por defecto aquellas operaciones que no cumplan con la normativa en lugar de degradar la seguridad de la conexión de forma opaca. Con esto, el límite de seguridad de memoria y el límite criptográfico FIPS coinciden exactamente en el mismo perímetro.
Reducir el contenedor a su mínima expresión introduce un desafío clásico en operaciones: la pérdida de utilitarios para depuración directa (exec). En una imagen sin terminal interactiva ni utilitarios de red, intentar abrir una sesión interactiva arroja un error inmediato.
Para resolver esto en entornos de misión crítica, la arquitectura de artefacto único de Traefik Hub permite que el mismo binario estático funcione inicialmente como un proxy inverso ligero y desbloquee capacidades de API Management, AI Gateway o control de mallas mediante licencias, sin obligar al equipo de infraestructura a cambiar la imagen base ni a reconstruir las listas de materiales de software (SBOM).
Este diseño simplifica el despliegue en infraestructuras aisladas (air-gapped), nubes soberanas y redes de defensa:
Frente al avance irrestricto de las exigencias normativas y la saturación operativa que provocan los parches de emergencia, la industria de la infraestructura perimetral se enfrenta a un estándar inevitable. La reducción superficial de imágenes ha dejado de ser una estrategia viable frente a un modelo donde la infraestructura simplemente prescinde de componentes superfluos.
Si tienes un GitLab administrado, no es el tipo de actualización que quieres postergar para el próximo sprint.
La Agencia Nacional de Ciberseguridad (ANCI) de Chile organiza el primer Ejercicio Nacional de Ciberseguridad, una iniciativa que busca poner a prueba la capacidad de las instituciones y profesionales del país para responder a incidentes.