No más bastiones en AWS: Con EC2 Instance Connect llegas a tu instancia sin IP pública
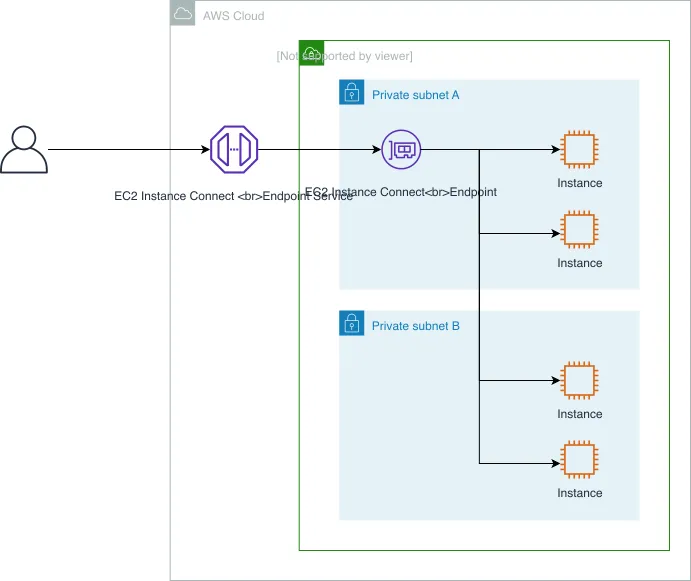
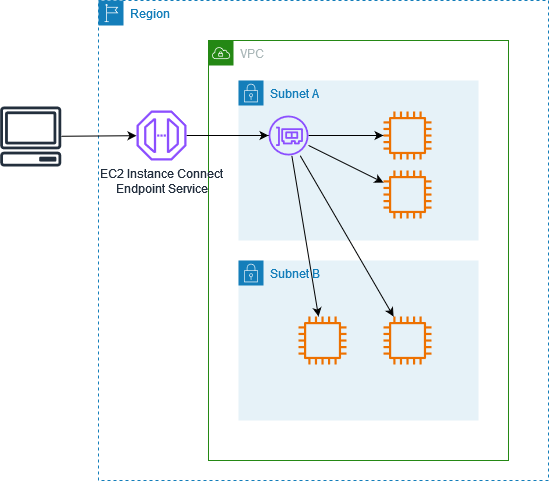
Desde hoy puedes conectarte a un servidor EC2 en Amazon Web Services (AWS) utilizando "EC2 Instance Connect", sin necesidad de una IP pública ni un host bastión . Este artículo te ayudará a entender cómo configurar correctamente tu endpoint y obtener una conexión segura a tu servidor EC2 en AWS.
Desde hoy puedes conectarte a un servidor EC2 en Amazon Web Services (AWS) utilizando "EC2 Instance Connect", sin necesidad de una IP pública ni un host bastión . Este artículo te ayudará a entender cómo configurar correctamente tu endpoint y obtener una conexión segura a tu servidor EC2 en AWS.
Para comenzar, debes tener una cuenta AWS activada y creada para poder utilizar los recursos de su nube. Después, debes crear una instancia en el servicio EC2 de AWS. Una vez que tienes tu instancia creada, es hora de configurar tu instance endpoint, asi podrás dejar de utilizar una IP pública y/o no usar un bastión.
El instance endpoint es un identificador que se utiliza para conectar un cliente fuera de la red VPC a una instancia en AWS. Este endpoint consiste en una dirección IP y un puerto específico asignados por AWS al servidor EC2. Para obtener tu endpoint de instancia, debes ir a la página de configuración del servicio EC2 en AWS y buscar el apartado "Endpoints". Allí encontrarás una lista de endpoints para cada instancia creada en tu cuenta de AWS.
Una vez que tienes tu endpoint, es hora de configurarlo en tu código o aplicación. Para hacer esto, debes utilizar un cliente o biblioteca (librería/library) con soporte de protocolos TCP, UDP, o HTTP. Después, debes especificar el nombre del servicio y la dirección IP asignada por AWS al endpoint provisto por AWS.
Una vez que tienes tu endpoint configurado correctamente en tu código, podrás conectarte a tu servidor EC2 en AWS de manera segura.
Un malware corriendo dentro de un contenedor puede explotar un bug del kernel, escalar a root y, de repente, está en el host. El límite del contenedor se vuelve decorativo.
Los proveedores de nube construyen infraestructura física impresionante y resiliente, pero no pueden hacer que la geopolítica o la física sean irrelevantes. Una región puede caerse por horas, meses o para siempre. Tu arquitectura debería asumir esa posibilidad y ubicar los datos en consecuencia.