TED Talks: Cuál será la próxima superpotencia global? Está mucho mas cerca de ti de lo que imaginas
Nuestros roles necesitan comprender sus contextos y el factor político, social y cultural es tan impoortante como el técnico., y cómo los cambios del, entorno o nuestras acciones hoy son parte de una -lametablemente- elite de personas que tienen algunas herrmientas para entender mejor el mundo actual.
Google, Microsoft, Alibaba,
Nuestros roles necesitan comprender sus contextos y el factor político, social y cultural es tan impoortante como el técnico., y cómo los cambios del, entorno o nuestras acciones hoy son parte de una -lametablemente- elite de personas que tienen algunas herrmientas para entender mejor el mundo actual.
Google, Microsoft, Alibaba, Amazon, Apple, etc; son organizaciones tanto o más poderosas que la mayoría de nuestros paísess, y frente a ello, como profesionales que se especializan -entre otras- en implementar desarrollar mantener sus servicios, tecnologías, plataformas (etc), nunca está de más aprender un poco más.
El expositor concluye:
¿Están bien con eso? ¿O van a hacer algo al respecto?
Un malware corriendo dentro de un contenedor puede explotar un bug del kernel, escalar a root y, de repente, está en el host. El límite del contenedor se vuelve decorativo.
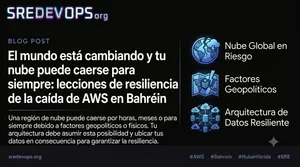
Los proveedores de nube construyen infraestructura física impresionante y resiliente, pero no pueden hacer que la geopolítica o la física sean irrelevantes. Una región puede caerse por horas, meses o para siempre. Tu arquitectura debería asumir esa posibilidad y ubicar los datos en consecuencia.