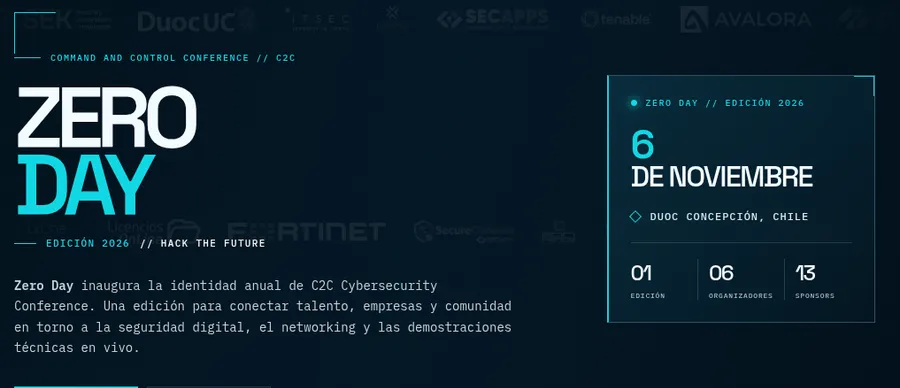
Si creías que la ciberseguridad en Latinoamérica se trataba solo de cambiar contraseñas cada noventa días y rezar para que el firewall de juguete de la oficina aguante el próximo ataque de denegación de servicio, es hora de actualizar tu firmware mental. Este 6 de noviembre de 2026, el Duoc UC en Concepción, Chile, se convertirá en el epicentro de la paranoia técnica bien entendida con la llegada de la C2C Cybersecurity Conference (Command and Control Conference) en su edición inaugural: Zero Day c2conference.cl.
Olvídate de los webinars aburridos donde un vendedor de humo te lee slides corporativos generados por IA. Aquí venimos a hablar de código real, vectores de ataque que harían llorar al CISO de una multinacional y la dura realidad de mantener infraestructuras críticas en pie mientras medio mundo intenta romperlas.
El propósito: conectar ideas y activar soluciones
La industria tecnológica sufre de una enfermedad crónica: la desconexión entre los genios solitarios que descubren vulnerabilidades en sótanos oscuros y los tomadores de decisiones que confunden un buffer overflow con un derrame de café. Zero Day 2026 busca dinamitar esa brecha.
Organizado por un batallón de seis referentes de la industria chilena, este evento no es una simple conferencia; es un nodo de alta densidad para la comunidad técnica, estudiantes con insomio crónico y profesionales que entienden que la seguridad por oscuridad dejó de funcionar por ahí del año 2005.
El evento se estructura bajo tres pilares fundamentales:
- Networking que transforma conversaciones en colaboración: Espacios diseñados para hablar de tú a tú con quienes realmente diseñan arquitecturas defensivas y ofensivas, sin los filtros corporativos de Recursos Humanos.
- Demostraciones en vivo: Porque ver una diapositiva con una línea de Python es aburrido, pero ver un exploit ejecutándose en tiempo real mientras el orador suda frío es pura alta costura digital.
- Comunidad técnica: Un punto de encuentro intergeneracional donde el talento local emergente colisiona con la experiencia de veteranos que ya han visto caer sistemas más complejos que tu último despliegue en Kubernetes.
Voces que abren la señal: el line up de speakers
La parrilla de expositores es un dream team de la seguridad ofensiva, defensiva y la gestión de riesgos en la región. Aquí no hay espacio para la teoría vacía; cada speaker trae cicatrices de guerra de trincheras reales de TI y OT.
| Speaker |
Tema principal |
Enfoque profesional |
| Esteban Andrés Olivares |
Raíz cuadrada de lo imposible (calibrando el ataque) |
Ciberseguridad ofensiva y defensiva, sistemas industriales y esteganografía. LinkedIn |
| Gabriel Bergel |
Zeroday |
Más de 20 años en respuesta a incidentes, redes TI y formación técnica en Latam. LinkedIn |
| Felipe A. Hott Delgado |
Oldschool hacking, oldschool fails |
Red Team, ethical hacking y pruebas de penetración con dos décadas de experiencia. LinkedIn |
| Patricio Moraga Abarca |
Plug and pray |
Magíster en Ciberseguridad, especializado en Red Team y pentesting avanzado. LinkedIn |
| Anthony De La Paz |
Plug and pray |
Ethical hacker senior enfocado en seguridad ofensiva e inteligencia artificial aplicada. LinkedIn |
| Cesar Soto |
I'm Domain Admin and now what? |
Adversary Simulation Team Lead en SEK, experto en simulación de adversarios. LinkedIn |
| Emilio Acevedo |
Por confirmar |
Fundador de Ludus e ilusionista profesional especializado en ingeniería social. LinkedIn |
| Víctor Arriaza L. |
Del papel al control: de la ley a la tecnología |
Docente y especialista en seguridad de la información y normativas. LinkedIn |
Protocolo 06.11: la agenda en movimiento
Para que no te pierdas entre tanto café y packet sniffing, la jornada del 6 de noviembre está diseñada con precisión quirúrgica.
08:30 – 09:30 | Acreditación (Hora de conseguir credenciales y cafeína)
09:30 – 10:00 | Bienvenida oficial a Zero Day 2026
10:00 – 10:45 | Speaker 1: Calibrando el ataque
10:45 – 11:15 | Coffee break & Dinámica de ingeniería social
11:15 – 13:30 | Bloque técnico intensivo (Speakers 2, 3 y 4)
13:30 – 14:30 | Almuerzo y segunda dosis de ingeniería social
14:30 – 16:45 | Bloque avanzado de tarde (Speakers 5, 6 y 7)
16:45 – 17:30 | Cierre de la jornada y levantamiento de bases
Puedes revisar los detalles de horarios actualizados directamente en la agenda oficial de C2C Conference c2conference.cl.
La maquinaria detrás del evento: organización multidisciplinaria
Un evento de esta magnitud no se levanta solo con buenas intenciones; requiere un equipo que entienda tanto de paquetes TCP como de continuidad de negocio. La arquitectura humana de C2C está compuesta por:
- Carlos Zuñiga Díaz: Ingeniería y asesoría técnica en ciberseguridad.
- Víctor Arriaza L.: Enlace directo entre la docencia y la seguridad ofensiva.
- Felipe Cabrera Salinas: Arquitectura CISO, Zero Trust, identidad y resiliencia cloud LinkedIn.
- Álvaro Villalón Rioseco: Gobierno, riesgo, cumplimiento (GRC) y privacidad de datos LinkedIn.
- Robinson Maricahuín: El guardián de las sombras en entornos industriales, OT e infraestructura crítica (bajo normativas como ISA/IEC 62443) LinkedIn.
- Andrea Pavez: Más de una década alineando estándares ISO y NIST con la cruda realidad operativa de las empresas LinkedIn.
Conclusión: nos vemos en las trincheras
Si trabajas con tecnología, código, redes o sistemas operativos, asistir a Zero Day 2026 no es un lujo opcional de fin de semana; es una necesidad biológica y profesional para mantenerte al día en un ecosistema donde los atacantes automatizan sus herramientas mientras muchos defensores todavía usan hojas de cálculo de Excel para auditar sus activos.
Prepara tu laptop, asegúrate de tener una distribución limpia de Linux a la mano y nos vemos este 6 de noviembre en Concepción para hackear el futuro antes de que el futuro nos hackee a nosotros.
Referencias y fuentes externas: