SREDevOps.org
SRE, DevOps, Kubernetes, Linux, Open Source, Cloud Native en Español and English
Featured
Containers
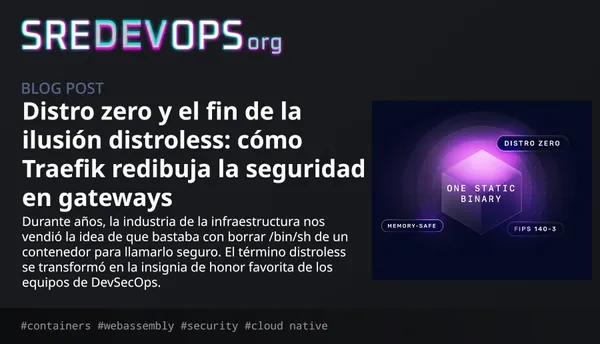
Distro zero y el fin de la ilusión distroless: cómo Traefik redibuja la seguridad en gateways
Durante años, la industria de la infraestructura nos vendió la idea de que bastaba con borrar /bin/sh de un contenedor para llamarlo seguro. El término distroless se transformó en la insignia de honor favorita de los equipos de DevSecOps.
Nicolás Georger
·
Oct 5, 2026
·
Takes about 6 minutes to read
Events and meets
Si creías que la ciberseguridad en Latinoamérica se trataba solo de cambiar contraseñas cada noventa días y rezar para que
Oct 4, 2026
Takes about 4 minutes to read
Containers
Durante años, la industria de la infraestructura nos vendió la idea de que bastaba con borrar /bin/sh de un contenedor para llamarlo seguro. El término distroless se transformó en la insignia de honor favorita de los equipos de DevSecOps.
Oct 5, 2026
Takes about 6 minutes to read
Security
Si tienes un GitLab administrado, no es el tipo de actualización que quieres postergar para el próximo sprint.
Oct 2, 2026
Takes about 4 minutes to read
Security
La Agencia Nacional de Ciberseguridad (ANCI) de Chile organiza el primer Ejercicio Nacional de Ciberseguridad, una iniciativa que busca poner a prueba la capacidad de las instituciones y profesionales del país para responder a incidentes.
Oct 4, 2026
Takes about 4 minutes to read
Security
Un malware corriendo dentro de un contenedor puede explotar un bug del kernel, escalar a root y, de repente, está en el host. El límite del contenedor se vuelve decorativo.
Oct 1, 2026
Takes about 4 minutes to read
Cloud
Los proveedores de nube construyen infraestructura física impresionante y resiliente, pero no pueden hacer que la geopolítica o la física sean irrelevantes. Una región puede caerse por horas, meses o para siempre. Tu arquitectura debería asumir esa posibilidad y ubicar los datos en consecuencia.
Sep 1, 2026
Takes about 7 minutes to read
Security
En ciberseguridad no se compite, se colabora. La propuesta de Vulnerable.cl —hecha en Chile y liberada para la comunidad— va en esa línea: una herramienta gratuita que respeta la privacidad de tu configuración y te entrega una revisión rápida de hardening.
Sep 4, 2026
Takes about 5 minutes to read
Chile
El gobierno chileno finalmente oficializó lo que el sector privado venía anticipando con inquietud: la entrada en vigencia de la Ley 21.719, sobre protección y tratamiento de datos personales, se posterga por un año.
Sep 2, 2026
Takes about 6 minutes to read
Linux
Si Omarchy Quattro es un vistazo en funcionamiento de ese futuro, la fundación es el motor institucional para hacerlo duradero. Las marcas registradas, la infraestructura y las subvenciones no son emocionantes. Tampoco lo es el interior de un firewall. Pero sin ellos, la visión muere.
Aug 6, 2026
Takes about 5 minutes to read
Opinion
La solución no es meter la IA de vuelta en el cajón ni enterrar la confusión o los riesgos bajo más procesos. Es contratar y desarrollar más pensadores sistémicos.
Aug 6, 2026
Takes about 10 minutes to read
Gobierno
El Ejecutivo ha sido incapaz de conformar el Consejo Directivo de la nueva Agencia de Protección de Datos Personales, el organismo encargado de fiscalizar el cumplimiento de la norma.
Aug 4, 2026
Takes about 3 minutes to read
Events and meets
La comunidad tecnológica suele debatir en foros y redes sobre arquitecturas redundantes, tolerancia a fallos y alta disponibilidad. Sin embargo, cuando el "desastre" ocurre en el mundo físico, no hay failover automático ni respaldo en la nube que pueda solucionarlo con un clic.
Aug 6, 2026
Takes about 4 minutes to read